Tu empresa vende software o servicios a clientes en Estados Unidos y, en medio de una negociación, llega el pedido: «Antes de firmar, necesitamos su informe SOC 2». Para muchas empresas de Latinoamérica es la primera vez que escuchan el término, y el ciclo de venta queda en pausa hasta resolverlo.
SOC 2 se convirtió en el requisito de seguridad más pedido por las empresas estadounidenses a sus proveedores de tecnología. En esta guía explicamos qué es, en qué se diferencian el Tipo I y el Tipo II, qué revisa el auditor y cómo preparar a tu organización para obtenerlo.
En 30 segundos
- SOC 2 no es una certificación: es un informe de auditoría emitido por una firma de contadores públicos independiente, bajo normas del AICPA.
- Evalúa los controles de un servicio concreto contra cinco criterios. El de seguridad es obligatorio.
- El Tipo I mira el diseño de los controles en una fecha; el Tipo II, que funcionen durante meses. Los clientes terminan pidiendo el Tipo II.
- El informe se renueva cada año, así que la evidencia tiene que generarse de forma continua.
¿Qué es SOC 2?
SOC 2 (System and Organization Controls 2) es un marco de reporte creado por el AICPA, el instituto de contadores públicos de Estados Unidos. Su objetivo es que una empresa que presta servicios, como una plataforma SaaS, un proveedor de nube o un centro de datos, pueda demostrar a sus clientes cómo protege la información que procesa en su nombre.
El resultado es un informe de atestación: una firma de contadores públicos independiente revisa los controles de la organización y emite una opinión profesional sobre ellos. No hay un certificado ni un sello. Por eso, aunque se hable de «certificación SOC 2» por costumbre, lo correcto es hablar de un informe.
Existen tres informes de la misma familia, y conviene no confundirlos:
- SOC 1: evalúa los controles que afectan la información financiera de los clientes. Lo piden, por ejemplo, a quien procesa nóminas o pagos.
- SOC 2: evalúa los controles de seguridad y privacidad del servicio. Es el que piden a los proveedores de tecnología.
- SOC 3: una versión resumida y pública del SOC 2, pensada para publicar en la web. No reemplaza al SOC 2 en una evaluación de proveedores.
Los cinco Trust Services Criteria
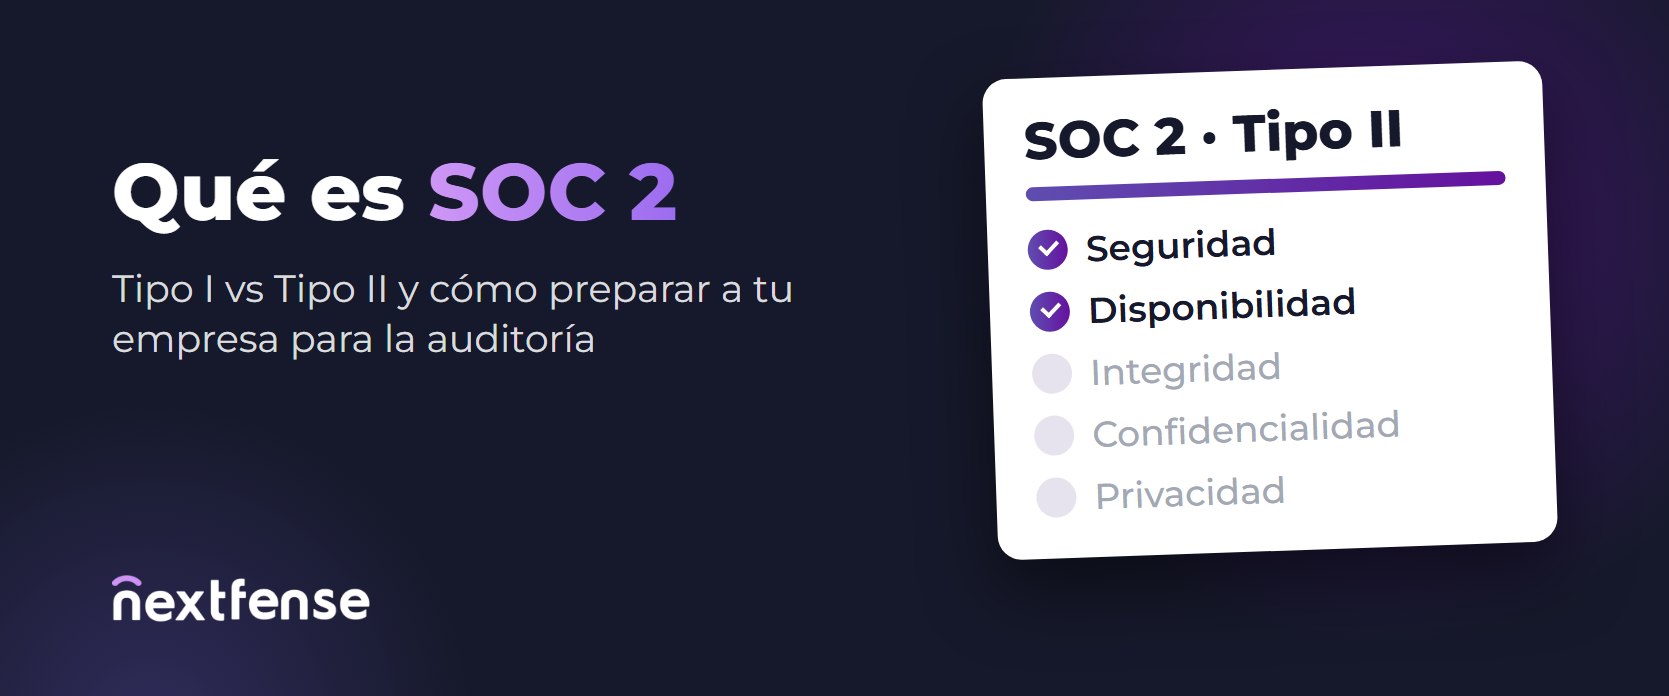
El auditor evalúa los controles contra los Trust Services Criteria, cinco criterios definidos por el AICPA. La organización decide cuáles incluir según lo que haya prometido a sus clientes:
- Seguridad. Obligatorio en todo informe. Protección contra accesos no autorizados, a través de los llamados criterios comunes: gobierno, gestión del riesgo, controles de acceso, operación, gestión de cambios y monitoreo.
- Disponibilidad. Que el servicio esté operativo según lo comprometido: capacidad, respaldos, recuperación ante desastres.
- Integridad del procesamiento. Que los datos se procesen de forma completa, exacta y a tiempo.
- Confidencialidad. Protección de la información designada como confidencial durante todo su ciclo de vida.
- Privacidad. Tratamiento de los datos personales según los compromisos asumidos y los principios de privacidad.
La mayoría de las empresas empieza solo con seguridad, o con seguridad y disponibilidad. Sumar criterios que el cliente no pidió alarga el proyecto sin aportar valor comercial.
SOC 2 Tipo I vs Tipo II
La diferencia entre los dos tipos de informe no está en los controles, sino en lo que el auditor comprueba sobre ellos.
El Tipo I verifica que los controles estén bien diseñados e implementados en una fecha determinada. Es como una fotografía: confirma que todo está en su lugar ese día.
El Tipo II verifica que esos controles hayan funcionado de forma efectiva durante un período de observación, que habitualmente va de tres a doce meses. Es una película: el auditor toma muestras a lo largo del período y comprueba, por ejemplo, que cada alta de usuario tuvo su aprobación o que cada cambio en producción pasó por revisión.
Una práctica habitual es usar un primer período de observación más corto para tener el primer Tipo II antes y, desde ahí, pasar a ciclos anuales. Si queda un intervalo entre el fin de un período y la entrega del informe siguiente, la organización puede emitir una carta puente (bridge letter) en la que declara que no hubo cambios significativos en sus controles.
Qué contiene un informe SOC 2
Un informe SOC 2 suele tener entre 50 y más de 100 páginas, organizadas en cinco partes:
- La opinión del auditor, que puede ser favorable o incluir salvedades.
- La afirmación de la dirección, en la que la organización declara que la descripción de su sistema es correcta.
- La descripción del sistema: el servicio, la infraestructura, el software, las personas, los procesos y los datos incluidos en el alcance.
- Los controles y las pruebas que hizo el auditor sobre cada uno. En el Tipo II, también sus resultados.
- Las excepciones, si las hubo: casos en los que un control no funcionó como estaba descrito.
Los equipos de compras y de seguridad de tus clientes leen sobre todo la opinión y las excepciones. Un informe con pocas excepciones bien explicadas genera más confianza que uno que llega tarde.
Cómo prepararse para una auditoría SOC 2
El camino hacia el primer informe sigue, en casi todas las organizaciones, estas etapas:
Preparación · lo hace tu organización
Qué servicio, sistemas y criterios entran.
Lo que hay hoy frente a lo que se exige.
Implementar lo que falta y documentarlo.
Con la firma auditora
El diseño de los controles, en una fecha.
De 3 a 12 meses generando evidencia.
El informe, y su renovación cada año.
- Definir el alcance. Qué servicio, qué sistemas y qué criterios entran. Un alcance acotado al producto que tus clientes evalúan es más rápido y más barato.
- Evaluar la brecha. Comparar lo que existe hoy con lo que exigen los criterios, control por control.
- Implementar los controles que faltan, técnicos y organizativos, y redactar las políticas que los respaldan.
- Elegir la firma auditora. Debe ser una firma de contadores públicos habilitada para emitir informes bajo normas del AICPA. Muchas trabajan con clientes de Latinoamérica.
- Obtener el Tipo I, si hace falta un primer respaldo rápido.
- Operar el período de observación generando evidencia de forma continua: registros, aprobaciones, revisiones, tickets.
- Recibir el informe Tipo II y repetir el ciclo cada año.
Qué controles suele revisar el auditor
Cada informe es distinto, pero estos controles aparecen en prácticamente todas las auditorías SOC 2 con el criterio de seguridad:
- Gestión de accesos: autenticación multifactor, altas y bajas aprobadas, revisiones periódicas de permisos.
- Gestión de cambios: cada cambio en producción revisado, aprobado y registrado.
- Gestión de vulnerabilidades: escaneos periódicos, pruebas de penetración y corrección en plazos definidos.
- Monitoreo y registros: alertas ante eventos de seguridad y registros que se conservan y se revisan.
- Respuesta a incidentes: un procedimiento documentado y probado.
- Respaldos y continuidad: copias de seguridad verificadas y un plan de recuperación.
- Proveedores: evaluación de los proveedores críticos, empezando por la nube.
- Personas: verificación al ingreso, capacitación en seguridad y baja ordenada al egreso.
En el Tipo II, el auditor no se conforma con que el control exista: pide muestras. Si la política dice que los accesos se revisan cada trimestre, va a pedir la evidencia de cada una de esas revisiones.
SOC 2 vs ISO 27001: ¿cuál te conviene?
Es la pregunta más frecuente cuando una empresa de la región empieza a vender en Estados Unidos. La respuesta corta: depende de quién te lo pida, y muchas veces terminan siendo los dos.
- Qué es
- Informe de atestación sobre controles
- Quién lo emite
- Firma de contadores públicos (AICPA)
- Alcance
- Un servicio o sistema concreto
- Resultado
- Informe detallado y confidencial
- Vigencia
- Se renueva cada año
- Dónde se pide
- Estados Unidos, SaaS y nube
- Qué es
- Certificación de un sistema de gestión
- Quién lo emite
- Organismo de certificación acreditado
- Alcance
- El sistema de gestión y sus procesos
- Resultado
- Certificado público
- Vigencia
- Tres años, con seguimientos anuales
- Dónde se pide
- LATAM, Europa, licitaciones
Si ya tienes ISO 27001, partes con ventaja: buena parte de los controles se superpone y la evidencia puede reutilizarse. Lo mismo vale al revés. Si el plan es tener los dos, conviene construir un único sistema de gestión y mapear sus controles contra ambos marcos desde el inicio. En nuestra guía sobre cómo implementar ISO 27001 explicamos las fases de ese proyecto.
La pregunta que frena a la mayoría: ¿quién se hace cargo?
SOC 2 da por supuesto que existe alguien responsable de la seguridad de la información: que defina el alcance, implemente los controles técnicos, genere la evidencia todos los meses y responda las preguntas del auditor.
En muchas empresas ese rol no existe. La tarea termina repartida entre el CTO, el equipo de infraestructura y alguien de administración, que la suman a su trabajo diario. Y una herramienta de compliance ayuda a ordenar la evidencia, pero no configura un firewall ni corrige una vulnerabilidad.
Por eso, cada vez más empresas cubren el rol con un Virtual CISO: un responsable de seguridad externo, con dedicación parcial y responsabilidad formal sobre el área, que acompaña el proyecto antes, durante y después del informe.
Errores frecuentes
- Incluir todos los criterios «por las dudas». Cada criterio extra suma controles y pruebas. Incluye los que tus clientes realmente piden.
- Arrancar el período de observación con controles a medio implementar. Cada desvío queda registrado como excepción en el informe.
- Pensar que la herramienta lo resuelve. Automatiza la recolección de evidencia, pero alguien tiene que operar los controles.
- Olvidar la renovación. Un informe que no cubre los últimos doce meses pierde valor ante los clientes.
Preguntas frecuentes sobre SOC 2
¿SOC 2 es obligatorio?
No por ley. Es una exigencia comercial: lo piden los clientes como condición para contratar. En la práctica, para vender software a empresas medianas y grandes de Estados Unidos, se vuelve casi imprescindible.
¿Una empresa fuera de Estados Unidos puede tener SOC 2?
Sí. Lo que importa es que la firma que emite el informe esté habilitada para hacerlo bajo las normas del AICPA. Muchas empresas de Latinoamérica tienen su informe SOC 2.
¿Cuánto tiempo lleva?
Depende de la madurez de partida y del alcance. A la preparación hay que sumarle el período de observación del Tipo II, de tres a doce meses. Un diagnóstico de brecha inicial es la forma más fiable de estimarlo para tu caso.
¿Cuánto dura un informe SOC 2?
El informe no tiene una fecha de vencimiento formal, pero describe un período pasado. Los clientes suelen pedir uno que cubra los últimos doce meses, por eso se renueva cada año.
Tu cliente pide SOC 2. ¿Quién se hace cargo?
Nuestro vCISO para ISO 27001 y SOC 2 asume el rol de responsable de seguridad, implementa los controles con equipo propio y sostiene la evidencia durante todo el período de observación.
Conocer el vCISO para ISO 27001 y SOC 2 →