La decisión ya está tomada. Una licitación lo exige, un cliente corporativo lo pidió o la dirección entendió que es el momento: la empresa va a certificar ISO 27001. Se contrata una consultora, llegan las primeras plantillas de políticas y el proyecto arranca con energía.
Unos meses después, muchos de esos proyectos están detenidos. No por falta de documentación, sino porque nadie se hizo cargo de implementar lo que la documentación dice. En esta guía repasamos cómo se implementa ISO 27001 paso a paso, cuánto suele llevar y, sobre todo, quién tiene que hacer cada cosa para que el proyecto llegue a la certificación.
En 30 segundos
- ISO 27001 certifica un sistema de gestión (SGSI), no un producto. Lo otorga un organismo acreditado e independiente.
- La norma tiene cláusulas obligatorias y un Anexo A con 93 controles, que se eligen según el análisis de riesgos.
- La etapa más larga es la implementación de los controles técnicos, no la documentación.
- Sin un responsable de seguridad que ejecute y sostenga el sistema, el proyecto se traba.
ISO 27001 en dos minutos
ISO/IEC 27001 es la norma internacional que define los requisitos de un Sistema de Gestión de Seguridad de la Información (SGSI): el conjunto de políticas, procesos, roles y controles con el que una organización identifica sus riesgos sobre la información, decide cómo tratarlos y demuestra que esas decisiones se cumplen.
La versión vigente es ISO/IEC 27001:2022. Tiene dos partes que conviene distinguir:
- Las cláusulas 4 a 10, que son obligatorias: contexto y alcance, liderazgo, planificación de riesgos, soporte, operación, evaluación del desempeño y mejora.
- El Anexo A, con 93 controles agrupados en cuatro temas. No todos aplican siempre: la organización elige cuáles corresponden según su análisis de riesgos y lo justifica en la Declaración de Aplicabilidad.
El certificado lo otorga un organismo de certificación acreditado, tiene una vigencia de tres años y exige auditorías de seguimiento anuales.
Las fases de un proyecto de implementación
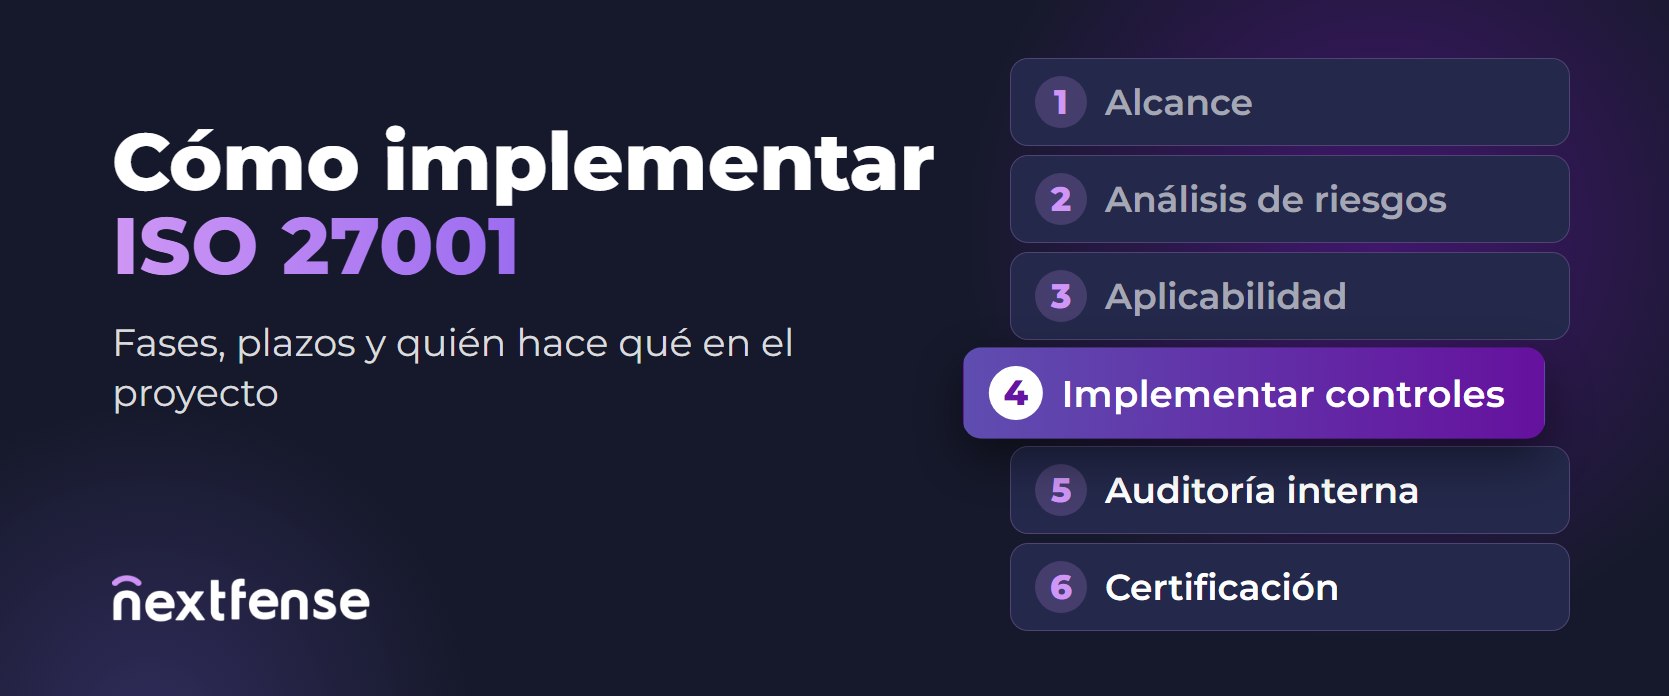
Cada organización tiene su ritmo, pero el recorrido es casi siempre el mismo:
1. Alcance y contexto
Definir qué parte de la organización entra en el sistema: procesos, sedes, sistemas y servicios. También identificar a las partes interesadas y sus requisitos, desde clientes hasta reguladores. Un alcance acotado a lo que los clientes evalúan acorta mucho el camino.
2. Liderazgo y política
La dirección aprueba la política de seguridad, asigna roles y responsabilidades y compromete recursos. La norma es explícita: sin el compromiso visible de la dirección, no hay certificación.
3. Inventario de activos y análisis de riesgos
Identificar los activos de información, las amenazas y vulnerabilidades que los afectan, y valorar cada riesgo según su probabilidad e impacto. Es la base de todo lo que viene después; si quieres profundizar, repasamos el método en nuestra guía de evaluación de seguridad de los sistemas de información.
4. Plan de tratamiento y Declaración de Aplicabilidad
Decidir qué hacer con cada riesgo, elegir los controles del Anexo A que aplican y justificar los que se excluyen. Este documento es uno de los primeros que va a pedir el auditor.
5. Implementación de los controles
La etapa más larga y la que más proyectos frena. No alcanza con redactar la política de accesos: hay que configurar la autenticación multifactor, ordenar los permisos, poner en marcha el escaneo de vulnerabilidades, probar los respaldos y capacitar al personal.
6. Operación y evidencia
El sistema tiene que funcionar durante un tiempo antes de la auditoría, generando registros: incidentes gestionados, revisiones de accesos, cambios aprobados, métricas.
7. Auditoría interna y revisión por la dirección
Una auditoría interna independiente verifica que todo funcione, y la dirección revisa los resultados y decide mejoras. Ambas son obligatorias antes de certificar.
8. Auditoría de certificación
El organismo certificador hace dos auditorías: la de fase 1 revisa la documentación; la de fase 2, que los controles estén implementados y funcionando. Si todo está en orden, se emite el certificado.
Qué pide el Anexo A en la práctica
Los 93 controles del Anexo A se reparten en cuatro temas:
- Organizacionales (37): políticas, roles, gestión de activos, proveedores, incidentes, continuidad, cumplimiento.
- De personas (8): verificación al ingreso, concientización, trabajo remoto, confidencialidad.
- Físicos (14): perímetros, accesos a instalaciones, equipos, medios de almacenamiento.
- Tecnológicos (34): accesos, cifrado, configuración, respaldos, registros, monitoreo, redes, desarrollo seguro.
La versión 2022 sumó controles que reflejan cómo trabajan hoy las empresas: inteligencia de amenazas, seguridad de los servicios en la nube, gestión de la configuración, prevención de fuga de datos, monitoreo de actividades y codificación segura, entre otros. Si tu organización trabaja en la nube y desarrolla software, buena parte del trabajo va a estar en los controles tecnológicos.
¿Cuánto lleva implementar ISO 27001?
En una empresa mediana con un alcance acotado, es habitual hablar de entre seis y doce meses desde el inicio del proyecto hasta la auditoría de certificación. Lo que más mueve ese plazo:
- La madurez de partida: no es lo mismo ordenar controles que ya existen que construirlos desde cero.
- El tamaño del alcance: sedes, sistemas y procesos incluidos.
- La capacidad de ejecución: si hay alguien dedicado a implementar o si la tarea se suma al día a día de TI.
- La disponibilidad del organismo certificador para agendar las auditorías.
De los cuatro factores, el tercero es el que más proyectos estira, y también el que más depende de la propia organización.
Quién hace qué en un proyecto ISO 27001
Un proyecto de certificación involucra a varios actores, y buena parte de los problemas aparece cuando sus responsabilidades no están claras desde el inicio:
- Plantillas y documentación del SGSI
- Facilita el análisis de riesgos
- Cierra su proyecto al certificar
- Ejecuta el análisis de riesgos
- Implementa y valida los controles
- Sostiene la evidencia
- Responde ante el auditor
- Auditorías de fase 1 y 2
- Emite el certificado
- Vuelve cada año
- La consultora aporta la metodología, las plantillas y el acompañamiento del proyecto. Facilita el análisis de riesgos y recomienda controles. Cuando la empresa certifica, cierra su proyecto.
- El responsable de seguridad ejecuta el análisis de riesgos, implementa y valida los controles técnicos, genera la evidencia y responde ante el auditor. Es el rol que la norma da por supuesto.
- El organismo certificador evalúa de forma independiente y emite el certificado. No puede haber participado en la implementación.
- La dirección aprueba, asigna recursos y revisa el sistema. La responsabilidad final sigue siendo suya.
Por qué se traban los proyectos
Cuando el rol de responsable de seguridad no está cubierto, los proyectos se detienen siempre en los mismos lugares:
- Controles que quedan en el papel. La política dice que hay MFA y revisiones trimestrales de accesos; los sistemas dicen otra cosa. El auditor lo detecta en la fase 2.
- Tareas repartidas sin dueño. TI, Legales y la gerencia hacen cada uno una parte, y nadie responde por el conjunto.
- Evidencia que se corta. La consultora cierra su proyecto con el certificado, y al año siguiente llega la auditoría de seguimiento sin registros del último período.
Para una empresa mediana, sumar un CISO a tiempo completo solo para este proyecto rara vez se justifica. Por eso, cada vez más organizaciones cubren el rol con un Virtual CISO: un responsable de seguridad externo, con dedicación parcial y responsabilidad formal sobre el área, que trabaja en paralelo con la consultora.
¿Y si un cliente de Estados Unidos te pide SOC 2?
Es una situación cada vez más común para las empresas de software de la región. SOC 2 no es una certificación sino un informe de auditoría, pero comparte buena parte de los controles con ISO 27001. Si los encaras juntos, con un único sistema de gestión, la evidencia sirve para ambos. Te lo explicamos en detalle en SOC 2: qué es, Tipo I vs Tipo II y cómo prepararse.
Después del certificado
El certificado no es el final del proyecto, sino el comienzo de un ciclo. Cada año llega una auditoría de seguimiento que revisa que el sistema siga funcionando, y al tercer año, la recertificación. En el medio, el sistema tiene que seguir operando: nuevos riesgos, nuevos sistemas, incidentes, revisiones por la dirección y mejora continua.
Es el momento en que más organizaciones pierden lo construido, porque la consultora terminó su trabajo y nadie quedó a cargo.
Preguntas frecuentes sobre la implementación de ISO 27001
¿La consultora puede certificar a mi empresa?
No. El certificado lo emite un organismo de certificación acreditado, que debe ser independiente de quien ayudó a implementar el sistema.
¿Puedo certificar solo una parte de la empresa?
Sí. El alcance lo define la organización, siempre que sea coherente y esté bien justificado. Muchas empresas empiezan por el servicio o el proceso que sus clientes evalúan.
¿Qué pasó con la versión 2013?
El período de transición terminó el 31 de octubre de 2025. Desde entonces, los certificados vigentes deben estar emitidos bajo ISO/IEC 27001:2022.
¿Es obligatorio certificar ISO 27001?
En general no. Es una exigencia comercial o contractual: la piden clientes, licitaciones y algunos reguladores. Pero muchas normativas de ciberseguridad y protección de datos toman sus controles como referencia.
Tienes la metodología. ¿Quién implementa los controles?
Nuestro vCISO para ISO 27001 y SOC 2 trabaja en paralelo con tu consultora: asume el rol de responsable de seguridad, implementa los controles con equipo propio y sostiene la evidencia en cada auditoría.
Conocer el vCISO para ISO 27001 y SOC 2 →